
Najlepsze praktyki w zakresie bezpieczeństwa WordPressa: jak zabezpieczyć swoją stronę
This article highlights essential security practices for protecting WordPress sites from various threats, such as brute force attacks, SQL injection, and XSS. By following recommendations for regular updates, using security plugins, and educating users, site owners can significantly reduce risks and ensure the safety of their data.
Oto główne rodzaje ataków, z którymi mogą spotkać się właściciele stron opartych na WordPressie:
- Ataki brute force
Zautomatyzowane skrypty próbują odgadnąć nazwy użytkowników i hasła, aby uzyskać dostęp do panelu administracyjnego. Atak ten jest skuteczny w przypadku stosowania słabych haseł. - SQL Injection
Złośliwy kod jest wstrzykiwany do zapytań do bazy danych za pośrednictwem podatnych formularzy lub parametrów URL. Może to umożliwić atakującemu uzyskanie dostępu do poufnych informacji, modyfikowanie danych lub przejęcie kontroli nad stroną. - Cross-Site Scripting (XSS)
Atakujący wstrzykują złośliwe skrypty do stron witryny, które mogą wykonywać działania w imieniu użytkownika, zbierać dane lub przekierowywać na złośliwe strony. Ataki XSS często wykorzystują podatne formularze lub komentarze. - Ataki DDoS (Distributed Denial of Service)
Strona otrzymuje ogromną liczbę żądań z różnych adresów IP, co prowadzi do przeciążenia serwera i uniemożliwia użytkownikom dostęp do witryny. - Cross-Site Request Forgery (CSRF)
Ten rodzaj ataku nakłania użytkownika do wykonania niepożądanych działań na stronie, na której jest już uwierzytelniony. Może to prowadzić do zmiany ustawień lub wykonywania operacji w imieniu użytkownika bez jego wiedzy. - Kradzież danych logowania
Atakujący mogą przechwytywać dane uwierzytelniające użytkowników za pośrednictwem przejętych wtyczek, motywów lub złośliwego oprogramowania zainstalowanego na komputerze administratora. - Podatności we wtyczkach i motywach
Wiele wtyczek i motywów zawiera podatności, które mogą zostać wykorzystane do przeprowadzenia ataków, takich jak przesyłanie złośliwych plików, wykonywanie dowolnego kodu lub uzyskanie dostępu do poufnych informacji. - Przesyłanie złośliwych plików
Złośliwe pliki przesyłane za pośrednictwem formularzy na stronie mogą zostać wykorzystane do przeprowadzenia ataków lub przejęcia kontroli nad serwerem. - Ataki XML-RPC
Interfejs XML-RPC w WordPressie umożliwia zdalne wykonywanie różnych operacji. Atakujący mogą wykorzystywać go do przeprowadzania ataków brute force lub przeciążania serwera. - Directory Traversal (atak na ścieżki katalogów)
Ten rodzaj ataku umożliwia uzyskanie dostępu do plików i katalogów znajdujących się poza katalogiem witryny, co może prowadzić do ujawnienia poufnych danych. - Remote File Inclusion (RFI) i Local File Inclusion (LFI)
Atakujący może dołączyć zdalne lub lokalne pliki w celu wykonania dowolnego kodu na serwerze. - Phishing za pośrednictwem zhakowanych stron
Przejęte strony oparte na WordPressie mogą być wykorzystywane do hostowania stron phishingowych, które nakłaniają użytkowników do podania danych logowania lub innych poufnych informacji. - Ataki typu backdoor
Atakujący wstrzykuje złośliwy kod lub tworzy na stronie „backdoora”, który umożliwia uzyskanie dostępu i ominięcie standardowych mechanizmów uwierzytelniania. - Ataki na łańcuch dostaw (Supply Chain Attacks)
Dochodzi do nich, gdy wykorzystywane są biblioteki lub wtyczki firm trzecich zawierające złośliwy kod, który może wprowadzić malware na stronę. - Clickjacking
Atak, w którym atakujący wykorzystuje niewidoczne warstwy lub ramki iframe, aby nakłonić użytkownika do kliknięcia ukrytych elementów.
Teraz, gdy znamy już wszystkie możliwe rodzaje ataków na naszą stronę, zastanówmy się, jak możemy zabezpieczyć ją przed tymi zagrożeniami. Oto kilka skutecznych sposobów na zwiększenie bezpieczeństwa strony:
Ochrona przed atakami brute force
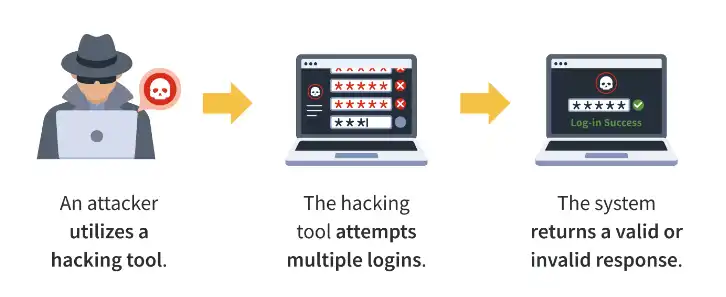
- Wtyczki bezpieczeństwa: Korzystaj z wtyczek zabezpieczających, takich jak Wordfence, iThemes Security czy Shield Security. Ja korzystam z Wordfence, ponieważ oferuje kompleksowe rozwiązanie chroniące przed wieloma rodzajami ataków i zapewnia bardzo elastyczne ustawienia. (To nie jest reklama — nie otrzymałem za to żadnego wynagrodzenia).
- Skonfiguruj Cloudflare dla swojej domeny: Gdy Cloudflare wykryje atak brute force, ogranicza częstotliwość żądań pochodzących z pojedynczego adresu IP i wyświetla strony weryfikacyjne, takie jak CAPTCHA, aby upewnić się, że żądania są wykonywane przez ludzi. W razie potrzeby podejrzane adresy IP są blokowane, a zapora aplikacji internetowej (WAF) filtruje ruch, chroniąc strony logowania. Działania te pomagają zapobiegać próbom odgadnięcia haseł i chronią stronę przed przejęciem.
- Zmień adres URL strony logowania: W oficjalnym repozytorium wtyczek znajdziesz kilka wtyczek, które pozwalają w prosty sposób zmienić adres URL strony logowania.
- Włącz uwierzytelnianie dwuskładnikowe: Wdrożenie uwierzytelniania dwuskładnikowego dodaje kolejną warstwę zabezpieczeń.
- Ogranicz liczbę prób logowania: Możesz również zarządzać tym za pomocą Wordfence, który pozwala ograniczyć liczbę prób logowania.
- Używaj silnych haseł: Zawsze korzystaj ze złożonych haseł generowanych przez WordPressa.
- Używaj soli w pliku konfiguracyjnym: Skorzystaj z soli generowanej automatycznie po odwiedzeniu następującego adresu: https://api.wordpress.org/secret-key/1.1/salt/. Wygenerowaną sól należy dodać do pliku konfiguracyjnego, co utrudnia złamanie haseł generowanych przez WordPressa.
Ochrona przed atakami SQL Injection
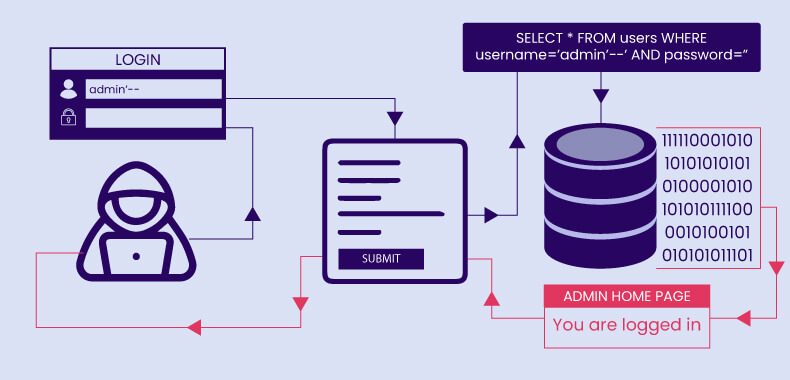
Te zasady dotyczą w większym stopniu programistów niż użytkowników:
- Zgodność ze standardami kodowania: Upewnij się, że kod Twojego motywu lub wtyczki przechodzi weryfikację zgodności z WPCS (WordPress Coding Standards). Pomaga to zagwarantować, że wszystkie zmienne wykorzystywane podczas przetwarzania formularzy lub wykonywania zapytań do strony są odpowiednio oczyszczane.
- Używaj
$wpdb->prepare(): W przypadku własnych zapytań do bazy danych korzystaj z funkcji $wpdb->prepare( “foo = %s”, ‘a’ );. Pomaga to zapobiegać atakom SQL Injection poprzez odpowiednie zabezpieczenie danych wejściowych. - Walidacja formularzy: Stosuj walidację nie tylko po stronie front-endu, ale również po stronie back-endu. Dobry programista nigdy nie ufa danym pochodzącym ze strony klienta i zawsze weryfikuje je po stronie serwera. Zawsze korzystaj z funkcji takich jak sanitize_text_field() lub esc_sql().
- Regularne aktualizacje: Regularnie aktualizuj WordPressa, zainstalowane wtyczki i motywy. Pomaga to usuwać podatności, które mogłyby zostać wykorzystane do przeprowadzenia ataków SQL Injection.
- Używaj zapory aplikacji internetowej (WAF): Rozważ korzystanie z rozwiązań WAF, takich jak iThemes Security, Cloudflare czy Wordfence, aby dodać dodatkową warstwę ochrony przed atakami SQL Injection.
Ochrona przed atakami Cross-Site Scripting (XSS)
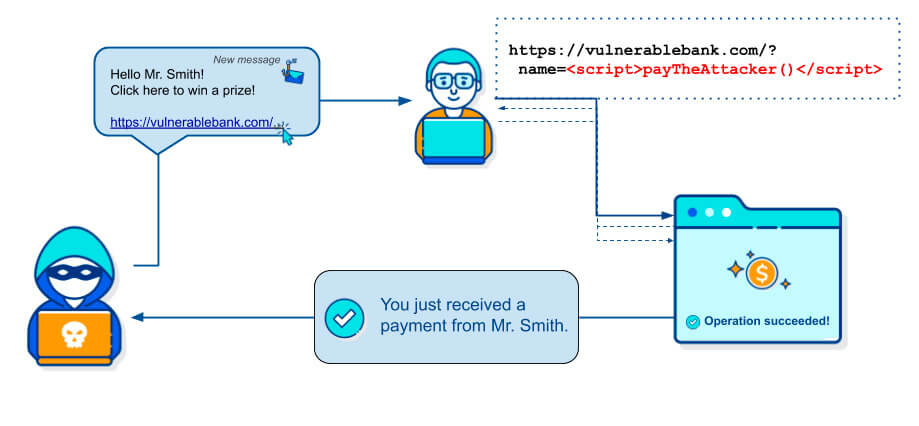
- Zainstaluj wtyczki bezpieczeństwa: Korzystaj z wtyczek zabezpieczających, takich jak Wordfence, iThemes Security czy Shield Security, aby chronić swoją stronę.
- Wyłącz możliwość wstawiania HTML w komentarzach i formularzach: Uniemożliwiaj użytkownikom wstawianie kodu HTML w komentarzach, formularzach i innych polach wprowadzania danych. Można to osiągnąć za pomocą filtrów lub wbudowanych opcji WordPressa.
- Regularne aktualizacje: Regularnie aktualizuj wszystkie elementy swojej strony, w tym wtyczki, motywy oraz samego WordPressa, aby eliminować podatności, które mogłyby zostać wykorzystane do przeprowadzenia ataków XSS.
- Oczyszczaj i zabezpieczaj dane: Zawsze oczyszczaj dane wprowadzane przez użytkowników i odpowiednio je zabezpieczaj przed wyświetleniem na stronie. W WordPressie możesz korzystać z funkcji takich jak esc_html(), esc_attr() i esc_url(), aby zapobiegać wykonywaniu złośliwego kodu.
- Korzystaj z funkcji walidacji WordPressa: Wykorzystuj wbudowane funkcje WordPressa do walidacji i filtrowania danych, takie jak sanitize_text_field(), wp_kses() i inne. Dzięki temu masz pewność, że dane są bezpieczne w użyciu.
- Wdrożenie Content Security Policy (CSP): Skonfiguruj nagłówki Content Security Policy, aby ograniczyć wykonywanie JavaScriptu wyłącznie do zaufanych źródeł. Pomaga to zapobiegać wstrzykiwaniu złośliwych skryptów.
Ochrona przed atakami DDoS (Distributed Denial of Service)
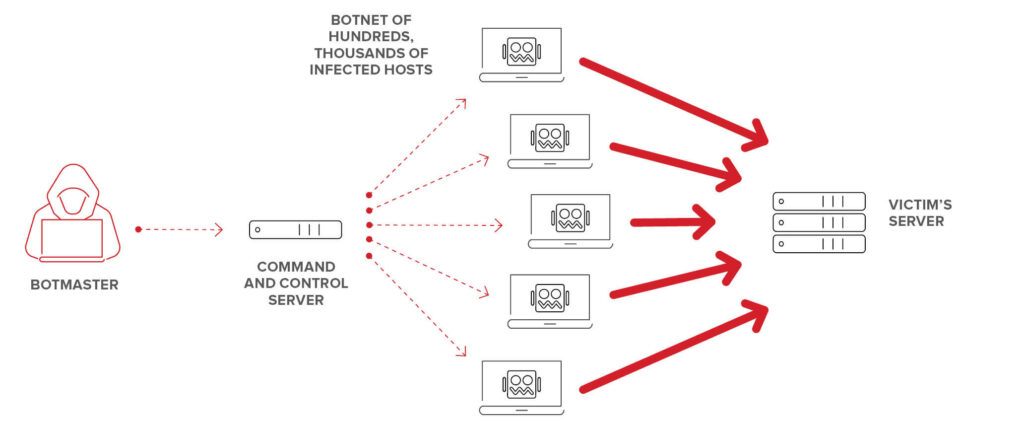
- Zainstaluj wtyczki bezpieczeństwa: Korzystaj z wtyczek zabezpieczających, takich jak Wordfence, iThemes Security czy Shield Security, aby zwiększyć poziom ochrony swojej strony.
- Skonfiguruj Cloudflare dla swojej domeny: Skonfiguruj Cloudflare dla swojej domeny, aby korzystać z funkcji ochrony przed atakami DDoS.
- Zainstaluj Fail2Ban (F2B) na serwerze: Korzystaj z Fail2Ban do monitorowania logów i blokowania adresów IP wykazujących złośliwą aktywność, dodając dodatkową warstwę zabezpieczeń.
- Ogranicz częstotliwość żądań: Skonfiguruj limity liczby żądań pochodzących z pojedynczego adresu IP w określonym przedziale czasu. Pomaga to zapobiegać przeciążeniu serwera podczas ataków DDoS.
Ochrona przed atakami Cross-Site Request Forgery (CSRF)
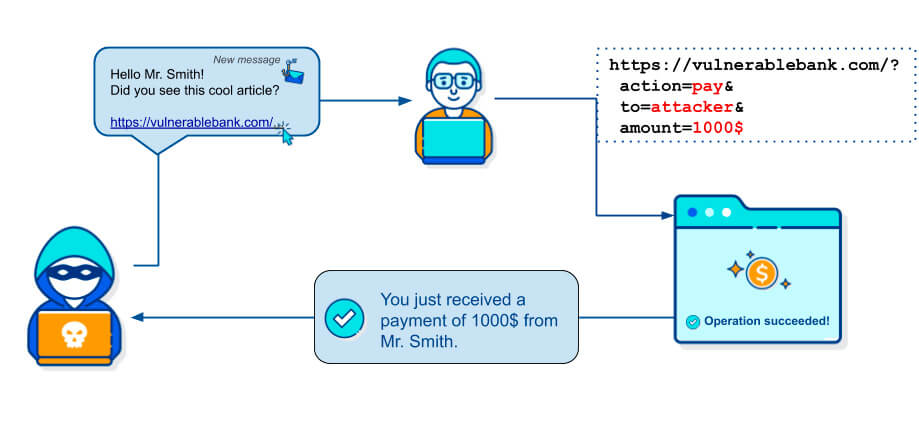
- Regularne aktualizacje: Regularnie aktualizuj wszystkie elementy swojej strony, w tym WordPressa, wtyczki i motywy, aby eliminować podatności, które mogłyby zostać wykorzystane do przeprowadzenia ataków CSRF.
- Korzystaj z wtyczek bezpieczeństwa: Rozważ zainstalowanie wtyczek zabezpieczających, które zapewniają dodatkową ochronę przed atakami CSRF, takich jak Wordfence czy iThemes Security.
- Stosuj tokeny CSRF: Dodawaj unikalne tokeny do formularzy i żądań, które następnie muszą zostać zweryfikowane po stronie serwera. WordPress automatycznie generuje tokeny za pomocą funkcji takich jak wp_nonce_field() i check_admin_referer(), aby upewnić się, że żądania pochodzą od autoryzowanych użytkowników.
- Izolacja sesji: Skonfiguruj ustawienia sesji i plików cookie tak, aby dostęp do krytycznych funkcji był możliwy wyłącznie dla uwierzytelnionych użytkowników. Korzystaj z atrybutu SameSite, aby chronić pliki cookie.
- Korzystaj z metod POST: W przypadku operacji, które mogą zmieniać stan serwera (np. przesyłania formularzy), używaj metod POST zamiast GET. Pomaga to zapobiegać wykonywaniu niepożądanych operacji za pomocą sfałszowanych żądań.
Ochrona przed kradzieżą danych logowania i przechwytywaniem danych uwierzytelniających
- Sprawdź, czy Twój adres e-mail nie wyciekł w wyniku naruszenia danych: Skorzystaj z usługi Have I Been Pwned, aby sprawdzić, czy Twój adres e-mail lub dane logowania pojawiły się w wyniku wycieku danych. Jeśli tak, Twoja strona również może być zagrożona, ponieważ wiele osób używa tego samego hasła w różnych serwisach. Warto zdecydowanie zrezygnować z tego złego nawyku.
- Używaj silnych haseł: Wymagaj od użytkowników tworzenia złożonych i unikalnych haseł. Zachęcaj do korzystania ze znaków specjalnych, cyfr oraz kombinacji wielkich i małych liter.
- Włącz uwierzytelnianie dwuskładnikowe (2FA): Włącz 2FA, aby dodać dodatkową warstwę zabezpieczeń do kont użytkowników.
- Regularnie zmieniaj hasła: Zmieniaj hasła co najmniej raz na sześć miesięcy. Pamiętaj, aby nie modyfikować jedynie istniejącego hasła w niewielkim stopniu, ponieważ tak zmienione hasło nadal może być łatwe do odgadnięcia.
- Monitoruj i rejestruj aktywność: Skonfiguruj rejestrowanie logowań i aktywności użytkowników za pomocą wtyczek takich jak WP Activity Log. Pozwala to śledzić podejrzaną aktywność i szybko reagować na potencjalne zagrożenia.
- Edukuj użytkowników: Szkol użytkowników, szczególnie administratorów, w zakresie znaczenia bezpieczeństwa danych uwierzytelniających oraz sposobów rozpoznawania ataków phishingowych i innych zagrożeń.
- Korzystaj z menedżerów haseł: Aby bezpiecznie przechowywać dane logowania i szybko uzyskiwać dostęp do swoich kont, rozważ korzystanie ze specjalistycznych usług, takich jak Bitwarden.
Podatności we wtyczkach i motywach
- Regularne aktualizacje: Regularnie aktualizuj wszystkie elementy swojej strony, w tym WordPressa, wtyczki i motywy, aby eliminować podatności.
- Korzystaj z wtyczek bezpieczeństwa: Stosuj wtyczki zabezpieczające, takie jak Wordfence, iThemes Security czy Shield Security, aby zapewnić dodatkową ochronę.
- Analiza kodu dedykowanych wtyczek i motywów: Jeśli tworzysz własną wtyczkę lub wprowadzasz zmiany w kodzie motywu, zawsze sprawdzaj kod za pomocą narzędzia do jego analizy, takiego jak WPCS (WordPress Coding Standards). Jeśli nie znasz jeszcze tego narzędzia, przeczytaj ten artykuł.
Przesyłanie złośliwych plików
- Ogranicz dozwolone typy przesyłanych plików: Upewnij się, że zezwalasz wyłącznie na przesyłanie określonych typów plików.
- Konfiguracja dozwolonych typów plików: W WordPressie możesz skonfigurować te ograniczenia za pomocą funkcji takich jak wp_handle_upload_prefilter() i wp_check_filetype().
- Korzystaj z wtyczek bezpieczeństwa: Stosuj wtyczki zabezpieczające, aby zwiększyć ochronę przed przesyłaniem złośliwych plików.
- Automatyczne skanowanie pod kątem malware: Skonfiguruj automatyczne skanowanie przesyłanych plików w poszukiwaniu malware za pomocą oprogramowania antywirusowego lub skanerów takich jak ClamAV.
- Ogranicz uprawnienia dostępu do plików: Upewnij się, że uprawnienia do plików i katalogów są prawidłowo skonfigurowane. Przykładowo, ustaw uprawnienia 755 dla katalogów i 644 dla plików, aby ograniczyć możliwość ich zapisu.
Ataki XML-RPC
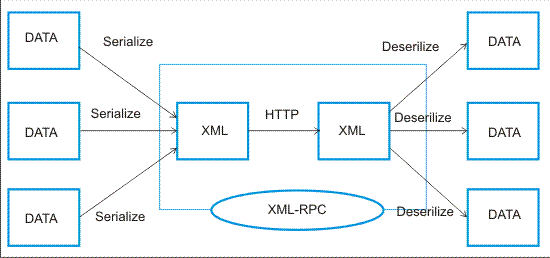
- Wyłącz XML-RPC: Możesz użyć Wordfence, aby wyłączyć funkcję XML-RPC, jeśli nie jest Ci potrzebna.
- Ogranicz dostęp na podstawie adresów IP: Ogranicz dostęp do endpointu XML-RPC na podstawie adresów IP.
- Ogranicz częstotliwość żądań: Wprowadź limity liczby żądań kierowanych do endpointu XML-RPC.
- Monitoruj logi: Skonfiguruj monitorowanie logów serwera, aby śledzić podejrzaną aktywność i nietypowe żądania kierowane do xmlrpc.php.
- Korzystaj z CAPTCHA lub podobnych rozwiązań: Wdrożenie CAPTCHA lub podobnych mechanizmów pozwala zweryfikować, czy żądania są wykonywane przez ludzi.
Directory Traversal (atak na ścieżki katalogów)
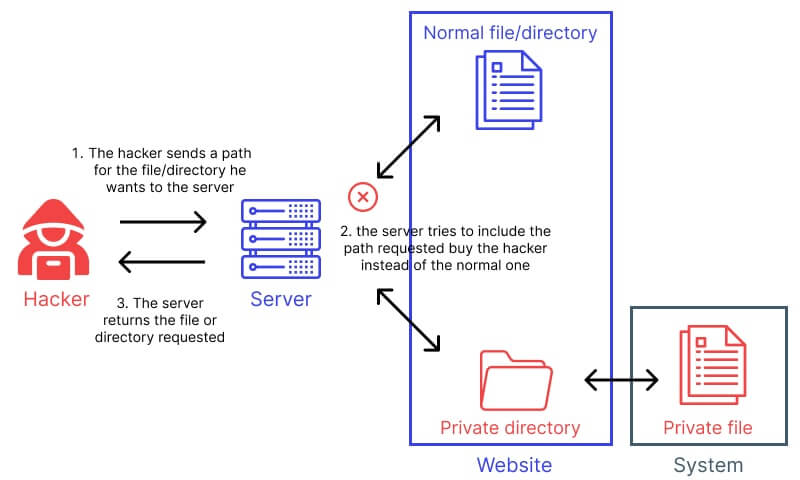
- Regularnie aktualizuj WordPressa, wtyczki i motywy: Programiści często usuwają podatności, które mogą zostać wykorzystane do przeprowadzenia ataków Directory Traversal.
- Zadbaj o prawidłowe uprawnienia systemu plików: Ustaw uprawnienia 755 dla katalogów i 644 dla plików, aby ograniczyć nieautoryzowany dostęp.
- Ogranicz dostęp do poufnych plików: Ogranicz dostęp do wrażliwych plików, aby zapobiec ich nieautoryzowanemu pobieraniu.
- Waliduj dane wprowadzane przez użytkowników: Stosuj walidację danych użytkownika nie tylko po stronie front-endu, ale również po stronie back-endu.
- Korzystaj z funkcji API WordPressa: Wykorzystuj funkcje API WordPressa do pracy z plikami i katalogami. Przykładowo, funkcje takie jak ABSPATH i plugin_dir_path() pomagają bezpiecznie obsługiwać pliki i unikać problemów z dostępem.
- Jeśli to możliwe, korzystaj z SFTP zamiast FTP: Zapewnij bezpieczny dostęp do systemu plików, korzystając z SFTP, oraz upewnij się, że dostęp przez FTP jest ograniczony i odpowiednio zabezpieczony.
- Skonfiguruj zaporę aplikacji internetowej (WAF): Skonfiguruj WAF tak, aby filtrował podejrzane żądania i blokował potencjalne ataki na poziomie serwera.
Remote File Inclusion (RFI) i Local File Inclusion (LFI)
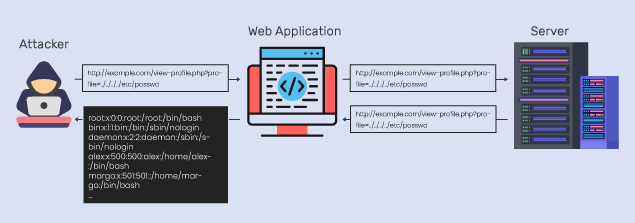
- Regularne aktualizacje: Dbaj o aktualność WordPressa, wtyczek i motywów, aby usuwać podatności, które mogłyby zostać wykorzystane.
- Korzystaj z wbudowanych funkcji API WordPressa: Wykorzystuj funkcje takie jak plugin_dir_path() i get_template_directory() do pracy z plikami. Pomagają one unikać korzystania z niezabezpieczonych ścieżek.
- Zawsze waliduj i filtruj dane wprowadzane przez użytkowników: Jest to szczególnie ważne, jeśli dane użytkownika są wykorzystywane do określania ścieżek do plików. Korzystaj z wyrażeń regularnych, aby sprawdzać poprawność wartości i uniemożliwiać używanie znaków specjalnych.
- Ogranicz dozwolone typy plików: Ogranicz typy plików, które mogą być przesyłane lub dołączane na stronie.
- Ustaw prawidłowe uprawnienia do plików i katalogów na serwerze: Upewnij się, że uprawnienia są odpowiednio skonfigurowane, aby zapobiec nieautoryzowanemu dostępowi.
- Wyłącz
allow_url_fopenw ustawieniach PHP: Jeśli to możliwe, wyłącz tę funkcję, aby zapobiec dołączaniu zdalnych plików za pośrednictwem adresów URL. - Nigdy nie używaj ścieżek względnych do dołączania plików: Zawsze korzystaj ze ścieżek absolutnych oraz zmiennych środowiskowych, takich jak ABSPATH, aby mieć pewność, że uzyskujesz dostęp wyłącznie do autoryzowanych plików.
- Chroń poufne pliki przed bezpośrednim dostępem: Upewnij się, że poufne pliki (np. wp-config.php) nie są bezpośrednio dostępne za pośrednictwem serwera WWW. Możesz to osiągnąć za pomocą konfiguracji serwera lub pliku .htaccess.
- Filtruj znaki specjalne w funkcjach dołączających pliki: Upewnij się, że funkcje odpowiedzialne za dołączanie plików nie pozwalają na używanie ścieżek, które mogłyby prowadzić do nieautoryzowanego dostępu do plików.
Phishing za pośrednictwem zhakowanych stron
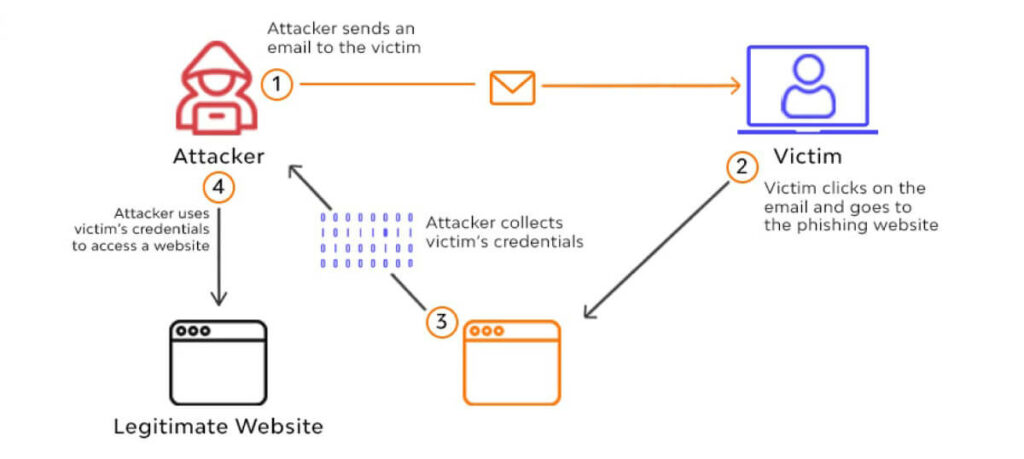
- Regularnie sprawdzaj zawartość swojej strony: Monitoruj stronę pod kątem podejrzanych linków lub treści, które mogą wskazywać na działalność phishingową.
- Skonfiguruj zaporę aplikacji internetowej (WAF): Korzystaj z WAF do filtrowania podejrzanych żądań i zapobiegania nieautoryzowanemu dostępowi.
- Regularnie wykonuj kopie zapasowe strony: Dzięki temu będziesz mógł przywrócić stronę w przypadku jej przejęcia lub uszkodzenia danych.
- Zainstaluj wtyczki do monitorowania bezpieczeństwa: Korzystaj z narzędzi takich jak Wordfence czy Sucuri, aby śledzić podejrzaną aktywność i próby włamania.
- Używaj silnych i unikalnych haseł do wszystkich kont: Zaleca się generowanie bezpiecznych haseł za pomocą generatorów haseł.
Ataki typu backdoor
- Aktualizuj WordPressa, wtyczki i motywy: Regularne aktualizacje pozwalają usuwać podatności, które mogą zostać wykorzystane przez atakujących.
- Regularnie wykonuj kopie zapasowe: Twórz częste kopie zapasowe swojej strony, aby móc ją przywrócić w przypadku wykrycia backdoora.
- Ustaw prawidłowe uprawnienia do plików i katalogów: Ogranicz możliwość nieautoryzowanej modyfikacji plików, ustawiając uprawnienia 755 dla katalogów i 644 dla plików.
- Skanuj stronę pod kątem malware: Regularnie skanuj stronę w poszukiwaniu malware za pomocą wtyczek zabezpieczających, takich jak Wordfence czy Sucuri.
- Ogranicz dostęp do wp-admin i wp-login.php: Korzystaj z wtyczek lub ustawień serwera WWW, aby zezwolić na dostęp wyłącznie z określonych adresów IP.
- Usuń nieużywane lub niewspierane wtyczki i motywy: Eliminuje to potencjalne podatności oraz ukryte backdoory.
- Skonfiguruj monitorowanie integralności plików: Monitoruj zmiany w krytycznych plikach i otrzymuj powiadomienia o podejrzanej aktywności.
Ataki na łańcuch dostaw (Supply Chain Attacks)
- Instaluj sprawdzone wtyczki i motywy: Wybieraj wtyczki i motywy cieszące się dobrą reputacją, wysokimi ocenami oraz aktywnym wsparciem ze strony twórców. Przed instalacją zapoznaj się z opiniami użytkowników.
- Stosuj bezpieczne praktyki podczas tworzenia oprogramowania: Jeśli tworzysz dedykowane wtyczki lub motywy, korzystaj z repozytoriów open source i regularnie sprawdzaj zależności pod kątem podatności.
- Monitoruj aktywność: Korzystaj z narzędzi takich jak WP Activity Log, aby śledzić zmiany i wykrywać podejrzane zachowania.
- Korzystaj ze sprawdzonych źródeł CDN: Jeśli korzystasz z zewnętrznych bibliotek za pośrednictwem CDN, wybieraj znane i zaufane źródła, takie jak Google.
- Ogranicz liczbę zewnętrznych żądań: Minimalizuj liczbę żądań kierowanych przez stronę do zewnętrznych usług, szczególnie jeśli mogłyby one prowadzić do zdalnego wykonania kodu.
Ochrona przed atakami typu Clickjacking
- Sprawdzaj nagłówki bezpieczeństwa: Regularnie sprawdzaj nagłówki bezpieczeństwa swojej strony za pomocą narzędzi takich jak Security Headers, aby upewnić się, że konfiguracja spełnia aktualne standardy bezpieczeństwa.
- Korzystaj z wtyczek bezpieczeństwa: Stosuj wtyczki zabezpieczające (np. Wordfence, Sucuri), aby monitorować podejrzaną aktywność i potencjalne próby ataków.
- Ogranicz użycie JavaScriptu: Unikaj korzystania z niepotrzebnych skryptów JavaScript oraz skryptów pochodzących od zewnętrznych dostawców, które mogą wprowadzać podatności.
- Aktualizuj WordPressa: Regularnie aktualizuj WordPressa, wtyczki i motywy, aby usuwać znane podatności.
- Content Security Policy (CSP): Skonfiguruj nagłówki CSP, aby ograniczyć źródła, z których mogą być ładowane zasoby, zapobiegając osadzaniu złośliwej zawartości na stronie.
- Używaj nagłówka X-Frame-Options: Ustaw nagłówek X-Frame-Options na DENY lub SAMEORIGIN, aby uniemożliwić atakującym osadzanie Twojej strony w ramkach iframe.
Opisaliśmy wszystkie możliwe podatności, na które może być narażona Twoja strona. Mam nadzieję, że ten artykuł okaże się dla Ciebie pomocny i że Twoja strona pozostanie w pełni bezpieczna.
Warto również dodać, że większość opisanych podatności można automatycznie ograniczyć, nawet w ramach bezpłatnego planu, korzystając z wtyczki Wordfence lub jej konkurencyjnych rozwiązań. Dbając o bezpieczeństwo swojej strony, zapewniasz jej niezawodne działanie oraz ochronę danych swoich użytkowników.
Podsumowanie
We współczesnym cyfrowym świecie zapewnienie bezpieczeństwa stron opartych na WordPressie stało się niezwykle ważnym zadaniem. Różnego rodzaju ataki, takie jak Clickjacking, backdoory, ataki na łańcuch dostaw i wiele innych, mogą wyrządzić poważne szkody zarówno użytkownikom, jak i właścicielom stron. Jednak dzięki proaktywnym działaniom, takim jak regularne aktualizacje, stosowanie nagłówków bezpieczeństwa, walidacja danych wprowadzanych przez użytkowników oraz monitorowanie aktywności, można znacząco ograniczyć ryzyko przejęcia strony.
Edukowanie użytkowników na temat potencjalnych zagrożeń oraz przekazywanie im informacji dotyczących bezpiecznego korzystania z Internetu również odgrywa kluczową rolę w tworzeniu bezpiecznego środowiska online. Warto pamiętać, że bezpieczeństwo nie jest jednorazowym zadaniem, lecz ciągłym procesem, który wymaga stałej uwagi oraz regularnego aktualizowania stosowanych zabezpieczeń. Wdrożenie opisanych środków pozwoli stworzyć bezpieczniejsze środowisko dla Twojej strony opartej na WordPressie oraz chronić zarówno Twoje dane, jak i dane użytkowników.
Gotowy, aby wynieść swój projekt
na wyższy poziom?
Wprowadźmy Twoją wizję w życie dzięki profesjonalnemu tworzeniu stron i dedykowanym rozwiązaniom.
Skontaktuj się z nami już teraz i rozpocznijmy pracę nad przekształceniem Twoich pomysłów w rzeczywistość!