
Więcej niż przycisk „Aktualizuj”: Jak wygląda prawdziwa obsługa WordPressa
Dla wielu właścicieli firm dbanie o stronę na WordPressie wydaje się proste: zalogować się do kokpitu, kliknąć ikonę powiadomień, wybrać „Aktualizuj wszystko” i się wylogować. Zajmuje to pół minuty, nic nie kosztuje i pozostawia po sobie satysfakcjonujący rząd zielonych ptaszków.
Niestety, ta jedna rutynowa czynność odpowiada za więcej nagłych awarii stron, uszkodzonych formularzy zamówień i cichych spadków konwersji niż jakiekolwiek inne działanie.
Aktualizacja wtyczki czy plików rdzenia to jedynie końcowy etap cyklu konserwacji, a nie sam proces. W złożonym ekosystemie, w którym przecinają się dedykowane motywy, zewnętrzne interfejsy API, schematy baz danych i konfiguracje serwerów, automatyczne aktualizacje z poziomu panelu są loterią.
Prawdziwa obsługa WordPressa to podejście inżynieryjne, którego celem jest ochrona przychodów, zagwarantowanie najwyższej wydajności oraz zabezpieczenie infrastruktury przed nowymi zagrożeniami. Poniżej wyjaśniamy, dlaczego aktualizacje jednym kliknięciem bywają niebezpieczne i jak wygląda profesjonalna opieka techniczna.
Ukryte ryzyko aktualizacji „jednym kliknięciem”
Współczesne aplikacje internetowe oparte na WordPressie rzadko działają w izolacji. Typowa strona biznesowa wykorzystuje od 20 do 50 aktywnych wtyczek, dedykowany lub oparty na page builderze motyw (np. Bricks lub Elementor), niestandardowy kod PHP oraz zewnętrzne interfejsy API (bramki płatności, systemy CRM, skrypty analityczne).
Kliknięcie przycisku „Aktualizuj” bezpośrednio na serwerze produkcyjnym (Live) niesie ze sobą kilka krytycznych zagrożeń:
1. Niezgodność wersji PHP
Twórcy wtyczek piszą kod z myślą o różnych wersjach środowiska uruchomieniowego PHP. Aktualizacja wtyczki bez wcześniejszego sprawdzenia aktywnej wersji PHP na serwerze może natychmiast wywołać błąd krytyczny (HTTP 500 Internal Server Error), uniemożliwiając dostęp do strony zarówno użytkownikom, jak i robotom indeksującym.
2. Niewidoczne awarie funkcjonalności
Nie każda aktualizacja całkowicie unieruchamia stronę. Często duża zmiana we wtyczce powoduje konflikt skryptów, który psuje tylko jedną konkretną funkcję — na przykład formularz kontaktowy AJAX, okno płatności WooCommerce czy menu mobilne. Ponieważ strona główna ładuje się poprawnie, takie ukryte usterki potrafią pozostać niezauważone przez wiele dni lub tygodni, generując codzienne straty w zapytaniach i sprzedaży.
3. Rozrastanie się i uszkodzenie bazy danych
Złożone wtyczki (np. dla e-commerce, serwisów członkowskich czy platform e-learningowych) podczas dużych aktualizacji modyfikują strukturę (schemat) bazy danych MySQL. Wykonywanie takich migracji bezpośrednio na działającej stronie przy aktywnym ruchu może zablokować tabele bazy danych, wywołać przekroczenie limitu czasu żądania (timeout) lub pozostawić zbędne dane, jeśli proces aktualizacji zostanie przerwany.
5 filarów profesjonalnej obsługi WordPressa
Aby strona internetowa pozostała szybka, bezpieczna i niezawodna, obsługa techniczna musi odbywać się zarówno na poziomie samej aplikacji, jak i na poziomie serwera. W i-wp-dev.com dzielimy kompleksową opiekę nad WordPressem na pięć kluczowych filarów.
- Bezpieczny wdrożenia (Staging)
- Zewnętrzne kopie zapasowe
- Bezpieczeństwo serwera i aplikacji
- Optymalizacja bazy
- Proaktywny monitoring szybkości i Uptime
Filar 1: Izolowane środowisko testowe (Staging) i bezpieczne wdrożenia
Serwer produkcyjny służy Twoim klientom, a nie do testowania kodu. Każda aktualizacja rdzenia, wtyczki czy motywu musi przejść przez ścisły protokół testowy, zanim trafi na główną stronę.
- Klonowanie środowiska: Na oddzielnej subdomenie (Staging) tworzona jest identyczna kopia strony i bazy danych.
- Testy wstępne: Aktualizacje są najpierw aplikowane na środowisku Staging. Za pomocą skryptów testowych i weryfikacji wizualnej sprawdzane są kluczowe ścieżki użytkownika: poprawność wyświetlania, wysyłanie formularzy oraz proces zakupu.
- Integracja z systemem kontroli wersji (Git): Kluczowe pliki z własnym kodem są zarządzane przez repozytoria (GitHub/GitLab), co pozwala śledzić wszelkie zmiany i w razie potrzeby natychmiast przywrócić poprzednią wersję.
- Synchronizacja z produkcją: Po pomyślnej weryfikacji aktualizacje są przenoszone na serwer główny w godzinach najmniejszego ruchu, aby zminimalizować ewentualne niedogodności dla użytkowników.
Filar 2: Zewnętrzne, nadmiarowe kopie zapasowe (Backups) i przywracanie awaryjne
Kopia zapasowa jest przydatna tylko wtedy, gdy można z niej szybko przywrócić stronę w sytuacji awaryjnej. Przechowywanie backupów na tym samym serwerze, na którym znajduje się strona, lub poleganie wyłącznie na automatycznych migawkach hostingodawcy to pojedynczy punkt awarii.
- Izolacja przechowywania: Kopie zapasowe muszą być automatycznie przesyłane do bezpiecznych, zewnętrznych chmur (AWS S3, Wasabi lub zaszyfrowane serwery zewnętrzne), całkowicie niezależnych od głównego konta hostingowego.
- Równowaga między bazą danych a pełną migawką: Strony o dużym natężeniu ruchu wymagają wykonywania kopii bazy danych co godzinę (lub w czasie rzeczywistym) równolegle z codziennymi pełnymi migawkami plików. Zapobiega to utracie zamówień lub danych nowych użytkowników pomiędzy interwałami tworzenia backupu.
- Testowanie przywracania: Polityka kopii zapasowych jest niepełna bez okresowych sprawdzianów ich działania. Regularnie przeprowadzamy testowe przywracanie backupów na środowiskach Staging, aby upewnić się o spójności danych i zagwarantować krótki czas przywrócenia działania (RTO).
Filar 3: Zabezpieczenia na poziomie serwera i aplikacji
Instalacja samej wtyczki bezpieczeństwa to tylko jedna z warstw ochrony. Prawdziwe bezpieczeństwo wymaga odpowiedniej konfiguracji zarówno samego WordPressa, jak i środowiska serwerowego (VPS).
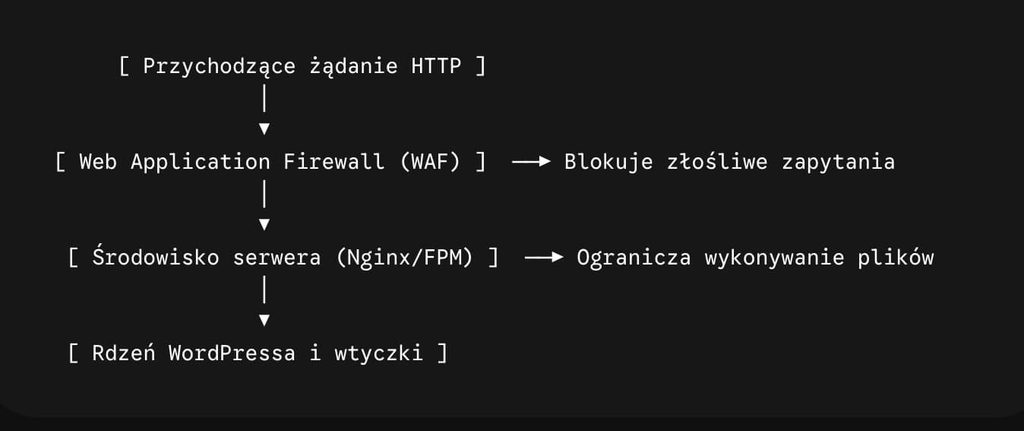
- Utwardzanie serwera (Server Hardening): Blokowanie możliwości wykonywania skryptów w katalogu wczytywania plików (
uploads), ustawianie rygorystycznych uprawnień do plików (644dla plików,755dla katalogów) oraz konfiguracja nagłówków Nginx/Apache w celu blokowania dostępu do plików wrażliwych, takich jakwp-config.phpczy.env. - Optymalizacja zapory WAF (Wordfence / Cloudflare): Precyzyjne dostrojenie zapory sieciowej w trybie Extended Protection w celu filtrowania ataków typu RCE, SQL Injection oraz XSS, zanim dotrą do kodu strony.
- Proaktywne zarządzanie wersjami PHP: Dbanie o to, aby serwer korzystał z aktualnej i wspieranej wersji PHP (np. PHP 8.2+ lub 8.3+) oraz natychmiastowe wdrażanie poprawek bezpieczeństwa w przypadku wykrycia nowych luk w rdzeniu PHP.
Filar 4: Optymalizacja bazy danych i czyszczenie zasobów
Z biegiem czasu baza danych WordPressa gromadzi cyfrowe zanieczyszczenia, które spowalniają czas odpowiedzi zapytań MySQL i obniżają wydajność serwera. Regularne utrzymanie bazy danych obejmuje:
- Czyszczenie danych tymczasowych i sesji: Usuwanie przestarzałych wpisów tymczasowych (transients) oraz wygasłych sesji WooCommerce, które sztucznie powiększają tabelę
wp_options. - Uwalnianie nieużywanej przestrzeni: Usuwanie starych rewizji wpisów, komentarzy oznaczonych jako spam oraz osieroconych metadanych pozostałych po usuniętych wtyczkach.
- Indeksowanie i optymalizacja tabel: Wykonywanie operacji
OPTIMIZE TABLEw celu defragmentacji tabel bazy danych i utrzymania wysokiej szybkości wykonywania zapytań.
Filar 5: Proaktywny monitoring Uptime i wydajności
Oczekiwanie, aż klient poinformuje Cię o niedziałającej stronie, kosztuje firmę utratę reputacji i przychodów. Profesjonalna opieka opiera się na automatycznym monitoringu 24/7.
- Sprawdzanie dostępności (Uptime): Systemy monitorujące weryfikują dostępność Twojej strony z częstotliwością co 60 sekund z różnych lokalizacji na świecie.
- Śledzenie Core Web Vitals: Automatyczny monitoring wskaźników szybkości (takich jak LCP i CLS) pozwala wyłapać spadki wydajności, zanim wpłyną one na Twoją pozycję w wyszukiwarce Google.
- Analiza logów: Ciągła analiza logów błędów PHP oraz logów dostępu w celu wykrywania ukrytych ostrzeżeń, przestarzałych funkcji czy nagłych skoków ataków typu brute-force.
Porównanie: Samodzielne utrzymanie vs Profesjonalne wsparcie
Próby samodzielnego utrzymania skomplikowanej technicznie strony często prowadzą do wysokich, nieprzewidzianych wydatków w momencie, gdy konieczne staje się pilne usuwanie awarii.
| Parametr | Samodzielnie / Aktualizacje „jednym kliknięciem” | Profesjonalna opieka (i-wp-dev) |
| Testowanie aktualizacji | Bezpośrednio na działającej stronie (Live) | Na izolowanym serwerze Staging |
| Przechowywanie backupów | Na tym samym serwerze / Ryzyko utraty wszystkiego | Szyfrowana chmura zewnętrzna |
| Czas przywrócenia po awarii | Godziny lub dni (ręczne szukanie przyczyny) | Minimalny RTO, błyskawiczne przywrócenie |
| Poziom bezpieczeństwa | Podstawowa wtyczka z katalogu | WAF + Utwardzanie serwera + Skanowanie |
| Kontrola wydajności | Reaktywna (gdy strona już wyraźnie zwalnia) | Proaktywny monitoring Core Web Vitals |
| Koncentracja uwagi | Odciąga od rozwijania biznesu | W pełni obsługiwane przez inżynierów |
Comiesięczna lista kontrolna stanu WordPressa dla właścicieli firm
Jeśli utrzymujesz stronę własnymi zasobami, upewnij się, że Twój zespół techniczny co miesiąc realizuje następujące kroki:
- Utworzyć pełną kopię zapasową strony i upewnić się, że jest bezpiecznie zapisana na zewnętrznym serwerze.
- Zsynchronizować stronę główną ze środowiskiem Staging przed uruchomieniem jakichkolwiek aktualizacji.
- Zaktualizować rdzeń, wtyczki i motyw najpierw na serwerze Staging.
- Przetestować kluczowe funkcje: formularze, nawigację, logowanie oraz proces składania zamówienia.
- Sprawdzić wersję PHP i w razie potrzeby zaktualizować konfigurację serwera.
- Oczyścić bazę danych z wpisów tymczasowych, rewizji i zbędnych rekordów.
- Przenieść zweryfikowane aktualizacje na środowisko produkcyjne w okresie najmniejszego ruchu.
- Sprawdzić certyfikat SSL, aktualność reguł WAF oraz logi błędów serwera.
Powiązane wpisy
Wskazówki i spostrzeżenia z mojej drogi zawodowej
- Kategoria:
- Konserwacja
Krytyczne podatności PHP2Shell (CVE-2026-109618 i CVE-2026-109619): Analiza i instrukcja naprawy dla VPS
Gotowy, aby wynieść swój projekt
na wyższy poziom?
Wprowadźmy Twoją wizję w życie dzięki profesjonalnemu tworzeniu stron i dedykowanym rozwiązaniom.
Skontaktuj się z nami już teraz i rozpocznijmy pracę nad przekształceniem Twoich pomysłów w rzeczywistość!